約80億円の身代金要求が明らかになった、GMOインターネットの「お名前.com デスクトップクラウド」へのサイバー攻撃事件。10月27日、事態はさらに動いた。
犯人の特定や事件の解明につながる情報に、総額上限100万ドル(参考換算で約1億5,000万円)の懸賞金。情報を公開されたことが確認された顧客には、1公開につき最大300万円の特別見舞金。 GMOが新たに発表した二つの対応だ。[1]
昨日の記事では、攻撃の経緯、身代金の要求、事前に指摘されていたセキュリティ上の課題と企業の責任を取り上げた。今回の記事では、その後の新しい動きに絞って見ていこう。
▶ 昨日の記事:GMOに約80億円要求!サイバー攻撃の犯人は誰?事前警告と企業の責任を考える
犯人特定に「総額1.5億円」。懸賞金は何のため?
10月27日19時10分時点の公式発表で、GMOは「GMOサイバー犯罪撲滅・懸賞金」の創設を明らかにした。対象は今回の不正アクセスと関連する脅迫・不正取引などの犯罪行為。国内外の個人・法人から、関与者の特定・検挙や事件の解明に役立つ、具体的で検証可能な情報を募る。[1]
募集は10月28日正午(日本時間)に始まり、GMOの専用サイト(cybercrimebounty.gmo)で犯人が逮捕されるまで受け付けるとしている。[6] 懸賞金は制度全体で最大100万米ドル。1人の情報提供者に必ず1億5,000万円が支払われるわけではない。日本円の金額も、GMOが1ドル150円で算出した参考値だ。
たとえば攻撃や脅迫に使われたサーバー、ドメイン、アカウントなどと関与者とのつながりを裏付ける情報は、事件解明の糸口になり得る。ただし、憶測や単なる情報の転載ではなく、適法に取得された有力な情報が求められる。
実際、GMOは独自の侵入調査、容疑者への接触・追跡、報復などを求めていないと明記している。これは民間人に捜査を丸投げする制度ではなく、捜査機関による事件解明を支援するための取り組みだ。[1]
上のイラストは、デジタル上の手掛かりを照合して事件を追う様子を表したイメージだ。実際の捜査資料や人物、現場を再現したものではない。
情報を公開された顧客に「最大300万円」の特別見舞金
10月27日、GMOは攻撃者とみられる者による情報の公開を確認した。ただし、公開された情報のすべてが真正な顧客情報だと確定した、という意味ではない。公開内容の真偽や影響範囲は慎重に区別する必要がある。[2] [3]
今回発表された「GMO特別お見舞金」は、公開された情報に本人の情報が含まれることをGMOが確認した顧客が対象となる。公式発表で示された区分別の金額はこちら。[1]
| 公開が確認された情報の区分 |
特別見舞金 |
| 氏名・連絡先などの基本情報 |
1万円 |
| 取引口座ID・パスワードなど金融・認証に関する情報 |
1万5,000円 |
| 機微情報・要配慮個人情報など |
2万5,000円 |
複数区分が公開された場合はそれぞれの金額を合算し、1公開につき300万円が上限とされている。ここで注意したいのは、「情報が公開されたら全員一律300万円」ではないこと。区分別の金額を基本に計算する仕組みで、上限額と通常の支払額は同じではない。
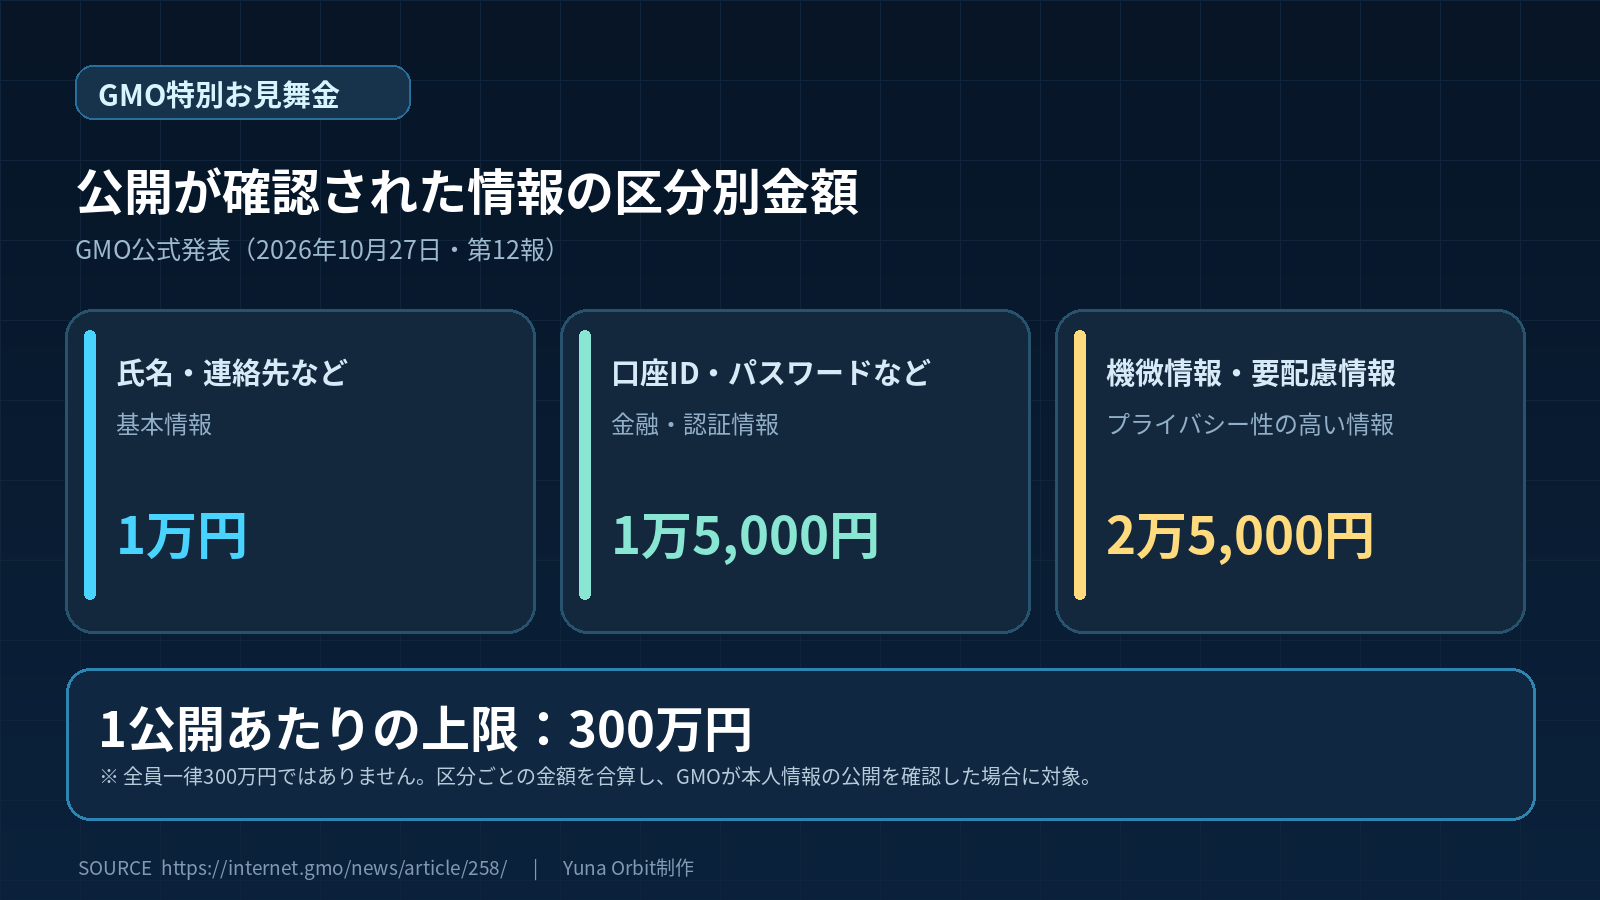
この特別見舞金は、すでに発表されている利用者向けの一律5,000円の見舞金や、条件に応じた不正取引による損失の補償とは別の対応だ。情報公開に関係する二次被害についても、状況に応じたサポートを行うとGMOは説明している。[1] [4]
GMOは、攻撃者側が公開した情報へのアクセスや拡散を控えるよう強く求めている。被害者の個人情報を好奇心で追いかけることが、二次被害につながるおそれもある。[3]
10月28日の第13報(11時時点)によると、28日午前4時ごろ、ミラーサイトを含む犯人のサイトのドメインが停止されたことをGMOが確認した。同様のサイトが新たに見つかれば、テイクダウンに向けて直ちに対応するとしている。[5]
身代金は拒否。それでも被害者を守る責任は変わらない
GMOは公式発表で、攻撃者の要求には今後も応じない方針を明確にした。たとえ金銭を支払っても、盗まれた情報の削除や不正利用の防止は保証されない。犯罪者への資金提供が次の攻撃を助長するおそれもあるという判断だ。[1] [3]
この判断には、筆者としても賛同したい。企業を脅せば大金が手に入るという成功体験を増やしてほしくないからだ。
一方で、身代金を払わない判断と、被害者への責任を果たすことは別問題でもある。
どのように侵入を許したのか。実際に何が持ち出され、どの範囲に影響したのか。セキュリティ上の問題が社内でどのように認識され、対処されたのか。こうした点は、被害者への説明と再発防止のためにも、引き続き明らかにされる必要がある。
懸賞金と見舞金の発表は大きな動きだ。しかし、犯人が特定・逮捕されたという発表ではなく、事件が解決したわけでもない。
事件の解決を、次のサイバー犯罪を防ぐ力に
今回の事件は、サービスの利用者だけでなく、インターネット上で資産や情報を預ける私たち全員にとって考えるべき問題を突きつけている。
サイバー犯罪は国境を越えることがあり、犯人の特定や責任追及は簡単ではない。それでも、今回の事件では関係者が適切に特定され、法に基づいて責任が追及されることを願いたい。そうした積み重ねは、同じ犯罪を思いとどまらせる抑止力にもなり得る。
今回の事件が無事に解決することを願っている。 そして、被害の実態や原因、対応の経緯を可能な限り明らかにし、企業と社会全体のサイバーセキュリティ対策の強化につなげてほしい。
事件を終わらせるだけでなく、同じ被害を繰り返さない仕組みを残すこと。それが、この事件から得るべき最も重要な教訓ではないだろうか。
※確認基準日:2026年10月28日(GMOインターネットの第13報・11時時点の発表まで。懸賞金の専用サイトは同日正午過ぎに受付中の表示を確認)。本記事はGMOインターネットの公式発表と報道をもとに構成しています。今後の捜査・追加発表によって内容が変わる可能性があります。最新の情報はGMOの公式案内をご確認ください。サムネイルと記事内のイラストはAIで生成したイメージで、実在の人物や犯人、実際の捜査資料・現場を示すものではありません。特別見舞金の図解は第12報の記載をもとにYuna Orbitが作成しました。
📚 参考資料・出典


