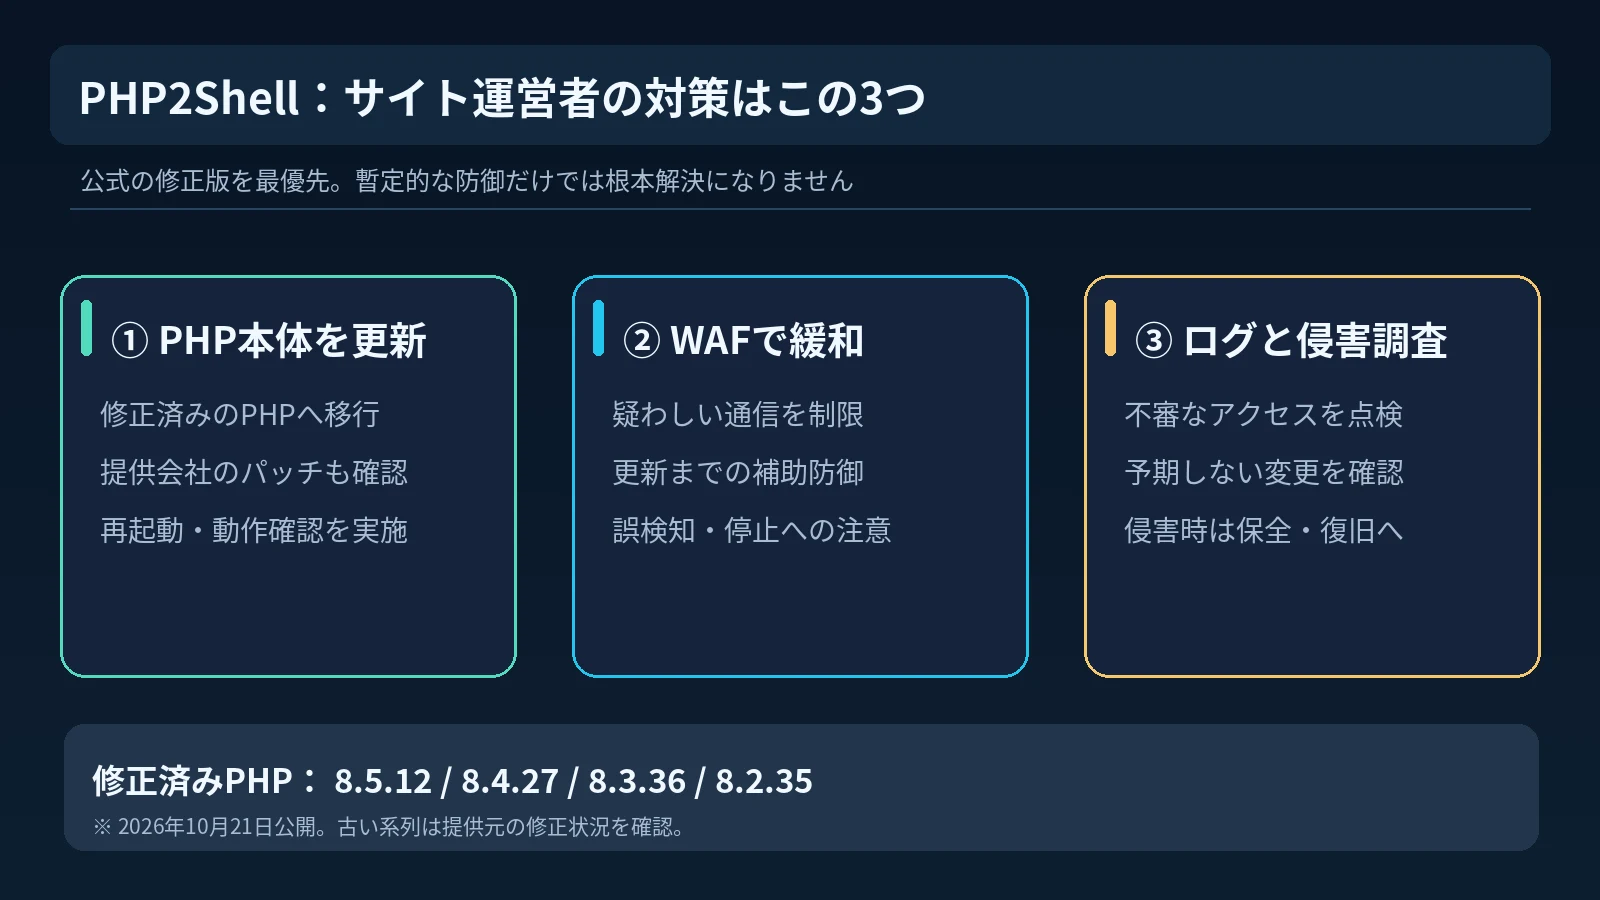
2026年10月、Web開発で広く使われるプログラミング言語「PHP」に、認証なしの遠隔コード実行につながる重大な脆弱性が公表された。2件の問題は「PHP2Shell(PHPツーシェル)」と呼ばれ、日本でもWebサービスの一時停止や緊急メンテナンスが相次いだ。
そのうえ、この問題の一部は2024年から兆候が知られていたという。AIを活用した調査で危険性が実証され、修正の直前には情報公開をめぐる混乱も発生した。
なぜログインしなくても攻撃できるのか。PHPを使っているサイトはすべて危険なのか。そして、運営者は何をすべきなのか。今回は騒動の全体像から現実的な対策まで整理していこう。
🚨 ログイン不要でサーバー上のコードを実行?
今回の中心となったのは、CVE-2026-109618とCVE-2026-109619という2つの脆弱性だ。PHP Foundationの解説によると、前者はメモリ不足(OOM)のタイミングで内部データが不完全な状態のまま扱われ得る問題、後者は前のリクエストに関係する解放済みメモリの状態が残り得る問題だ。
条件がそろうと、遠隔からサーバー上で不正なコードを実行される「RCE(Remote Code Execution)」につながる。深刻度を示すCVSSスコアは、2件とも9.2(CVSS v4.0)とされている。
特に危険とされたのが、Apacheのmod_phpを利用する構成だ。PHP公式のセキュリティ告知は、mod_phpのリスクを最も高く見ており、アプリケーションのコードが動く前に、ログインしていない相手からのリクエストで攻撃が成立する例が実証されたと説明している。
とはいえ、mod_phpだけの問題ではない。公式はPHP-FPM、php-cgi、FrankenPHP、LiteSpeedなど、Webリクエストを処理するPHP全般を対象にしている。PHP Foundationによれば、PHP-FPMでもアプリケーション側の処理を経由したRCEが確認された。
ただし、PHPが入っていれば、どんなサイトでも無条件に侵入されるという意味ではない。攻撃の成立条件は、PHPのバージョンや実行方式、アプリケーションの動きによって異なる。Wizの研究チームは、WordPress、Drupal、Joomlaの公式コンテナイメージを使った検証環境で、認証なしのRCEを実証したと報告している。
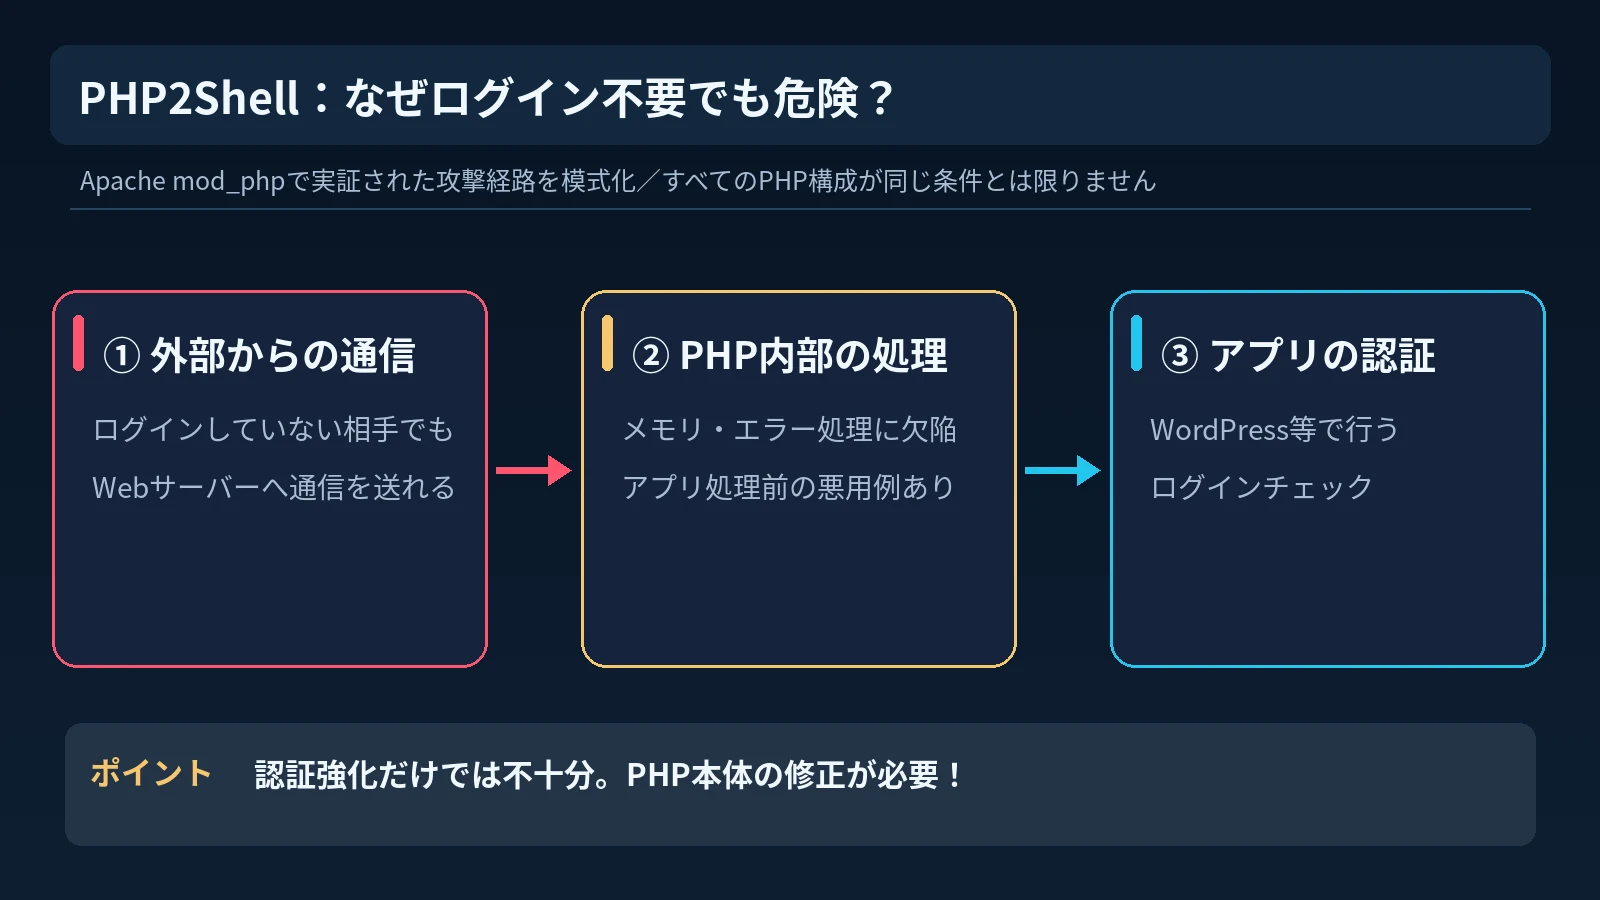
mod_phpで実証された例をもとに流れを単純化すると、外から届いた通信はまずPHP本体の処理を通り、そのあとでWordPressなどのアプリがログインを確かめる。今回の欠陥はその手前、PHP内部のメモリやエラー処理にあった。だからアプリ側の認証を強めるだけでは足りず、PHP本体を直す必要があるのだ。
🌐 なぜ世界中が慌てたの?「約7割」の本当の意味
PHPはWordPressやDrupalなど、さまざまなサイトやサービスの基盤になっている。Web技術の利用統計を集めるW3Techsによると、2026年10月24日時点で、サーバー側のプログラミング言語を判別できたWebサイトのうち69.3%がPHPを使用していた。
ただし、この「約7割」は全企業の7割でも、世界中のサイトの7割が今回の脆弱性で侵害されたという意味でもない。あくまで特定の調査対象におけるPHP利用率だ。
それでも、基盤技術への影響が広がれば社会的な波紋は大きい。日本でも、ソフトバンクが法人向けの一部Webサイト・サービスを緊急メンテナンスとして一時停止していると発表した。
滋賀県は、10月23日15時時点で把握している公開系Webシステム143件のうち、県立学校19校を含む31件を、セキュリティ確保の観点から一時停止中だと公表している。前回公表時の停止69件からは減り、公開中(対応済みのほか、一部機能を止めての運用やPHPを使っていないシステムも含む)は60件から112件に増えた。
🧠 2024年から兆候があった問題を、AIが実証
今回の出来事をさらに興味深くしているのが、脆弱性の発見に至る経緯だ。
PHP Foundationによれば、2024年に行われた外部セキュリティ監査をきっかけに、今回のCVE-2026-109618につながるOOM問題の兆候は把握されていた。しかし、当時は具体的な遠隔攻撃の経路が見つかっていなかった。
修正案にも難題があった。互換性が壊れる、新たなサービス停止につながる、多くの拡張機能への変更が必要になる。限られた開発人員と合意形成の難しさもあり、修正作業は長期化していたという。
状況が変わったのは2026年夏。OpenAIの「Patch the Planet」に参加したセキュリティ企業Califは、GPT-5.6 Solを使って重大な欠陥を特定し、8月11日に、2024年のOOM問題と同じ根本原因を持つ遠隔コード実行をPHPへ報告した。OpenAIも同じ根本原因を独立して報告している。
さらにWizの研究チームも、Gemini 4 Argon、GPT-5.6 Sol、Wiz Atlasなどを活用した調査で、PHPの問題を独自に発見・検証した。Wizは8月20日にDrupal、21日にWordPressでのRCEを確認し、24日にPHPのセキュリティチームへ報告している。
⚠️ 修正直前に情報流出。公開予定も前倒しへ
PHP Foundationの説明によれば、10月20日に2件のCVE識別子が掲示板やSNSで出回り始めた。この時点で技術的な詳細は漏れていなかったものの、修正版の公開は予定の10月22日から10月21日へ1日前倒しされた。
その後、Califが実証動画を誤って公開し、コピーがSNSで拡散。修正を含むソフトウェアイメージが、関係者で合わせた公開時刻より前に配布されたこともあり、開示をめぐる混乱は広がった。
AWSは、これより前の10月17日に、脆弱性の悪用を試みた通信を自社のハニーポット(おとりのシステム)で観測していたと報告している。ただし、それが実際のサービスへの侵入成功を示すわけではなく、攻撃者が情報をどう入手したのかも明らかになっていない。